

- 2026-09-21
-
以前企业做防泄密,习惯盯着“文件有没有加密”。现在真正需要关注的,是文件怎么被使用、谁在操作、什么时候外发、通过什么方式出去。
核心数据没有凭空消失,很多风险都藏在员工一次复制、一次上传、一次U盘拷贝里。
案例介绍:
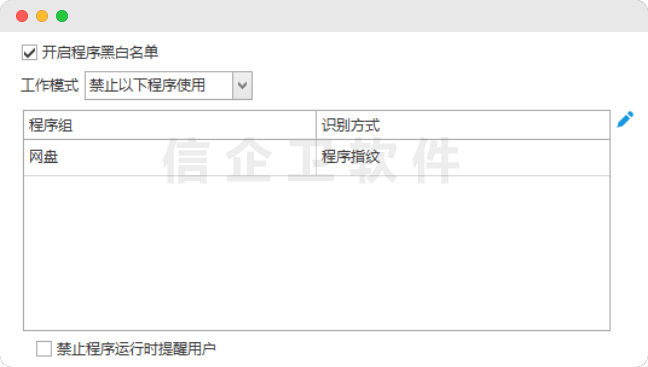
一家制造企业的IT负责人曾经遇到过这种情况:“图纸本身没有被破解,可项目资料还是出现在了外部电脑里。”排查之后才发现,员工使用个人网盘和移动存储设备传输资料,原来的文件加密方案并没有覆盖这些操作。
所以企业防泄密正在从“保护文件”转向“管理行为”。
屏幕记录负责看清终端发生了什么,文件审计负责记录资料怎么流转,外发管控负责控制数据往哪里走。
当前不少企业的数据安全方案也已经把外发审计、终端管控、屏幕记录、移动存储管理等放进同一套防护体系。
一、屏幕监控:先把电脑上的操作看清楚
电脑屏幕是员工使用数据最直接的窗口。信企卫可以通过实时屏幕查看、屏幕截图、定时抓拍、录像回放等功能,对员工电脑操作进行审计。
例如研发人员正在处理CAD图纸,销售正在整理客户名单,管理员不需要一直坐在员工旁边,可以通过管理端查看终端情况。出现异常后,再调取对应时间段的屏幕记录进行回看。
这里的重点不是“天天看员工”,而是让企业在出现数据安全问题时有迹可循。公开的企业终端安全方案中,也常见通过行为审计结合屏幕活动记录来发现和追踪风险行为。
二、文件外发:谁把资料送出去要有记录
真正让企业头疼的,往往不是员工打开文件,而是文件离开企业之后去了哪里。
信企卫可以围绕文件上传、下载、复制、移动、删除以及外发等操作进行记录,并对外发通道进行管理。涉及核心资料时,可以结合透明加密、权限控制和外发策略,减少员工通过网络渠道随意传输文件的情况。
例如研发图纸准备发给供应商,可以根据企业设置的权限进行外发管理;销售需要发送客户资料,也可以留下对应操作记录。发生异常后,管理员可以按照用户、电脑、时间和文件等信息进行追溯。
三、U盘和外设:数据不能只管网络出口
员工不用网盘、不发邮件,也可能通过U盘把资料带走。所以企业防泄密不能只盯网络。
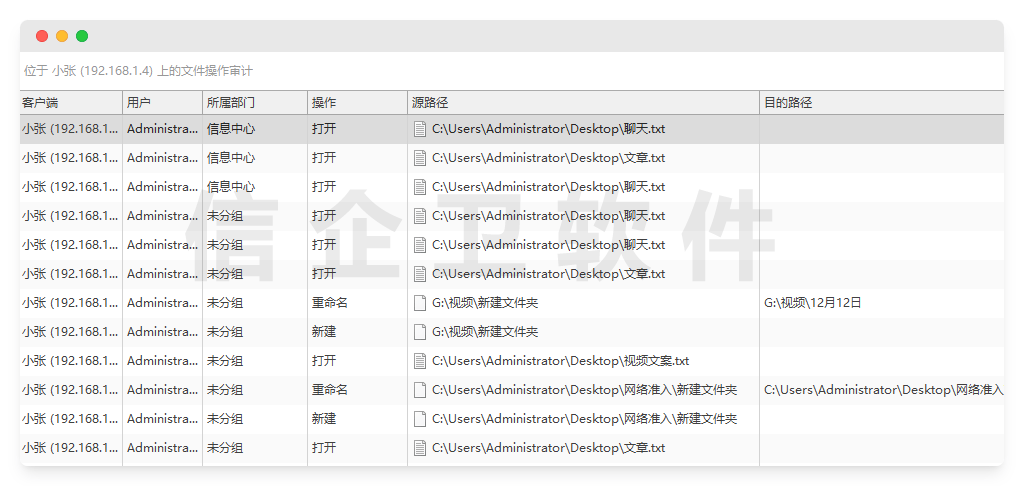
信企卫可以记录U盘插拔和文件操作行为,并根据管理策略限制移动存储设备的使用。打印、USB设备等外设也可以纳入终端管理范围。
这样管理的好处是,企业不用等到文件已经流出去才开始调查,而是在员工准备通过外设传输数据时就进行控制和留痕。终端数据防泄漏的常见防护范围本身也包括移动存储、打印、剪贴板、截屏、蓝牙等多种外设或终端通道。
四、从“查泄密”变成“看行为”
过去出现文件泄露,管理员往往只能问员工:“这个文件是谁发出去的?”现在可以把问题拆得更具体。
哪台电脑操作的?哪个账号使用的?什么时候打开文件?有没有复制?有没有上传?有没有连接U盘?外发之前有没有异常屏幕操作?
这些行为记录串起来,才能还原一次数据流转过程。信企卫可以把屏幕监控、文件操作审计、外发管理、U盘管控和上网行为审计结合起来,让管理员从多个维度判断异常。
所谓“行为审判”,并不是单纯给员工贴标签,而是企业开始用完整的操作证据判断数据风险。文件加密解决的是“文件能不能被直接打开”,行为审计解决的是“文件被怎么使用”,外发管控解决的是“文件能不能随意出去”。
客户案例
热点新闻
-
 深度解析:信企卫软件都有什么软件产品?终2025-11-04
-
 【真实案例】某公司员工离职前频繁下载并上2025-11-04
公司电脑管理用什么软件?3款员工电脑监控软件功能盘点
公司电脑越来越多,真正让IT管理员头疼的不是电脑数量,而是每台电脑每天都在发生什么。
公司电脑屏幕监控、文件外发外发——企业防泄密已进入“行为审判
以前企业做防泄密,习惯盯着“文件有没有加密”。现在真正需要关注的,是文件怎么被使用、谁在操作、什么时候外发、通过什么方式出去。