


- 2026-08-16
-
在企业办公中,U盘看着不起眼,却是数据泄密的高风险入口。员工把客户资料、设计图纸、财务数据往U盘一拷,带回家、带到其他电脑,企业就很难再控制文件去了哪里。更麻烦的是,U盘里的文件也可能被复制、带走。
企业如何防止U盘泄密?关键不是简单地“禁用U盘”,而是根据不同办公场景,对U盘的使用权限、文件流转和操作行为进行精细管控。信企卫软件就提供了一套比较完整的U盘防泄密方案。

一、防止U盘拷贝电脑里的文件
方法1:文件透明加密,拷贝出去也是乱码
信企卫软件支持文件透明加密。员工正常打开、编辑文件时基本感觉不到区别,文件保存后自动处于加密状态。即使有人把加密文件复制到私人U盘,离开企业授权环境后也无法正常打开,看到的只是无法使用的加密数据。
这种方式不用要求员工每天手动加密,适合企业大量办公文档的日常保护。
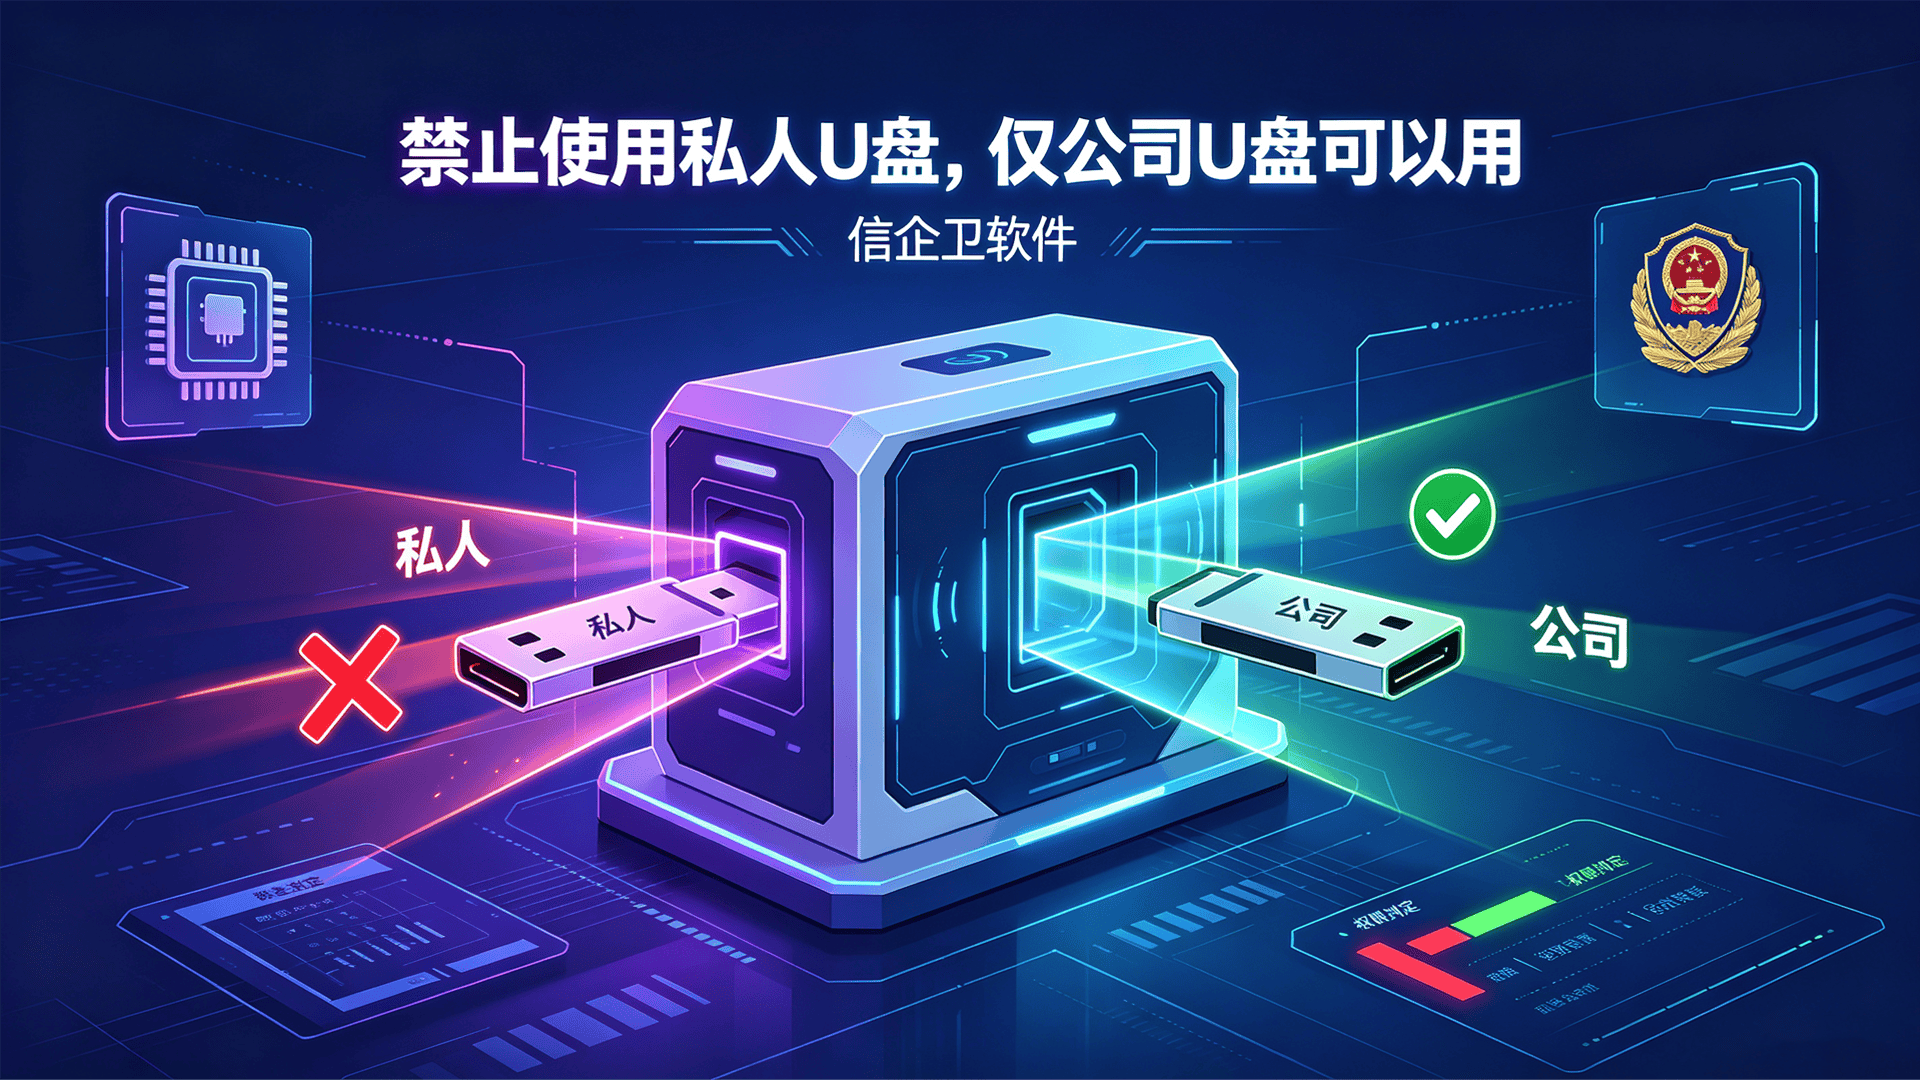
方法2:禁止使用私人U盘,仅公司U盘可以用
企业可以设置U盘白名单,只允许经过授权的公司U盘接入电脑,私人U盘、陌生U盘直接禁止使用。
这样一来,员工想偷偷插个个人U盘把文件带走,第一道口子就被堵住了。对于设计、研发、财务等涉及核心资料的岗位,这个功能尤其实用。
方法3:U盘只读模式——文件能进不能出
有些岗位确实需要读取U盘资料,却不需要往U盘复制文件。这时可以把USB设备设置成“只读模式”。
文件可以从U盘复制到电脑查看,但电脑里的文件不能写入U盘,相当于给U盘装了一把单向锁,既不影响正常办公,又能降低数据外带风险。
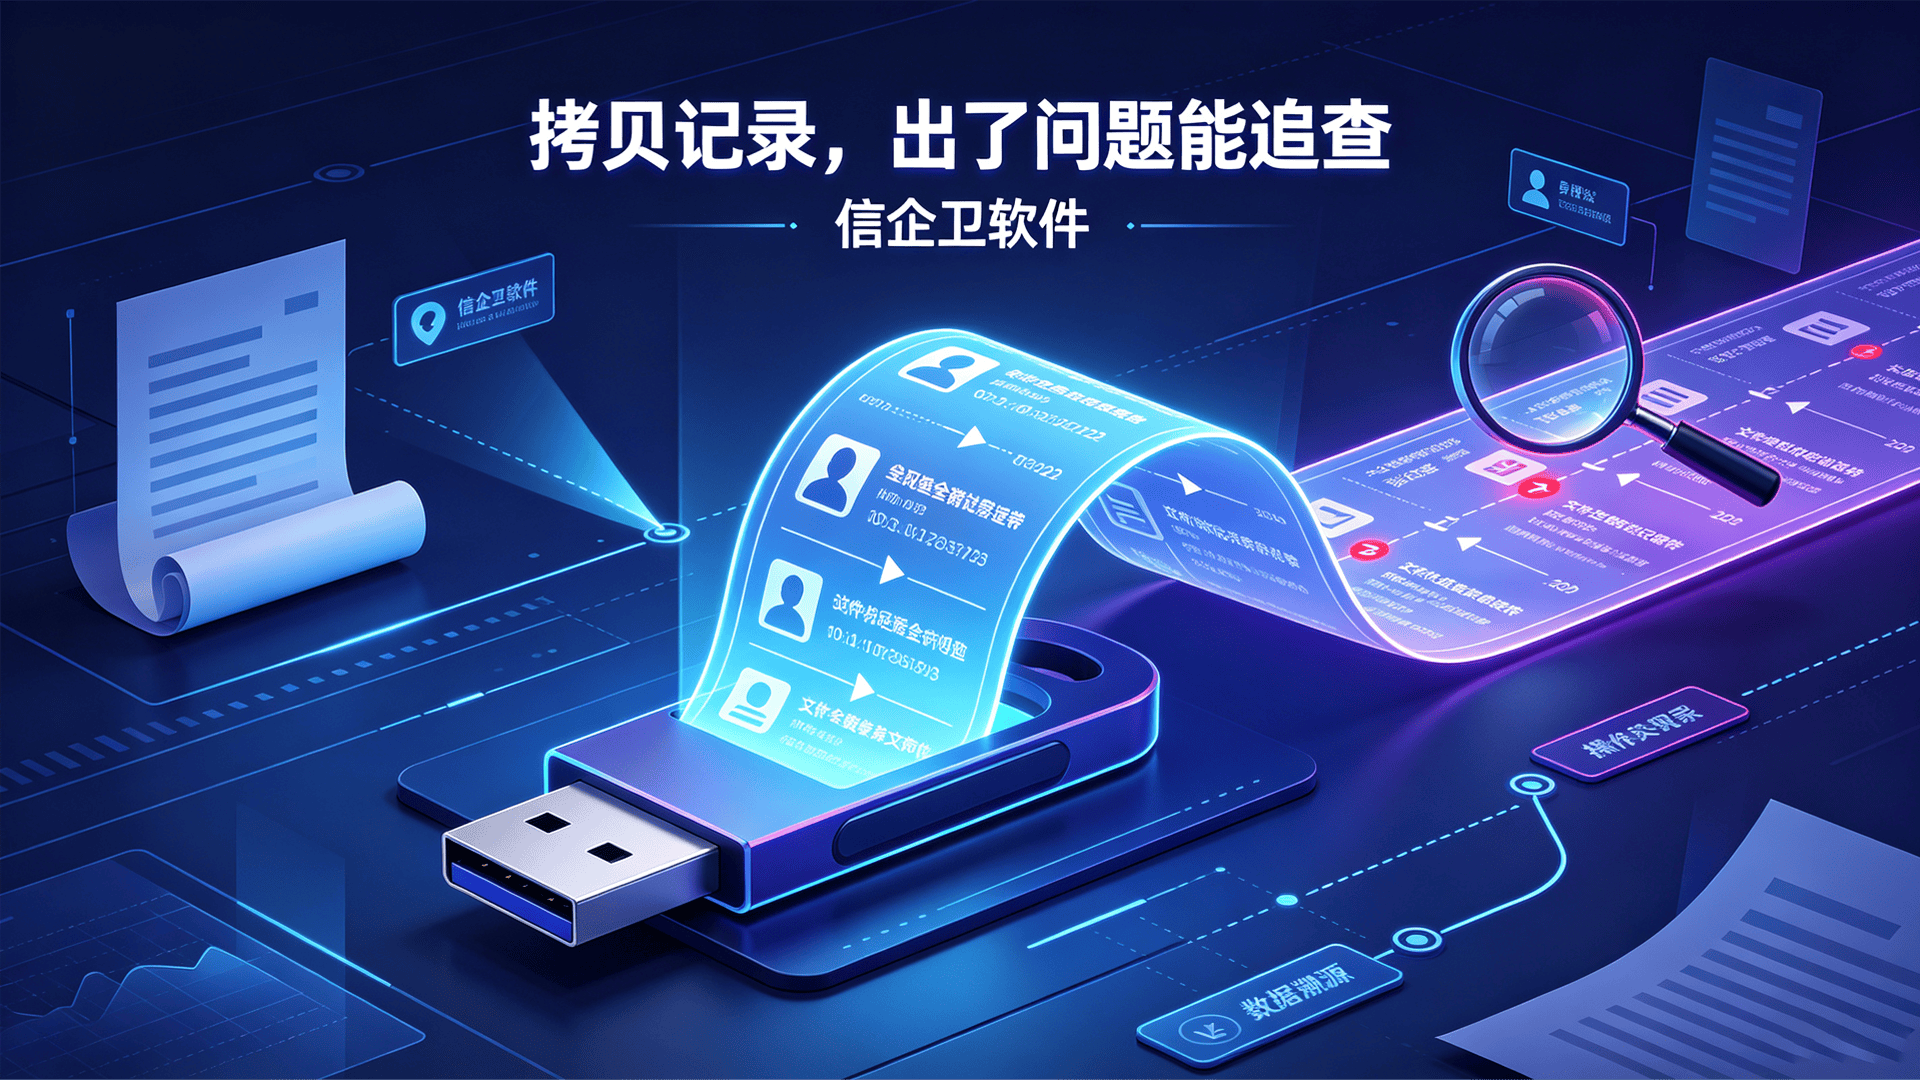
方法4:拷贝记录,出了问题能追查
管控不是只靠“禁止”。信企卫软件还可以记录文件复制、移动、删除等操作信息。什么时候操作、哪台电脑操作、涉及什么文件,都可以留下记录。
一旦企业发现重要文件异常外流,可以根据操作日志进行追溯,快速定位风险来源。
二、防止U盘里的文件被拷贝
U盘防泄密不能只盯着“电脑→U盘”,还要考虑“U盘→电脑”的情况。这个场景可以分成U盘在公司外和公司内两种情况。
(一)U盘在公司外时
方法1:文件透明加密延续保护
员工把企业文件带到公司外,并不意味着安全管控就失效了。经过透明加密保护的文件,即使存放在U盘中,没有对应授权环境和权限,也无法随意打开。
这样能避免员工把U盘带回家后,通过私人电脑直接读取企业核心资料。
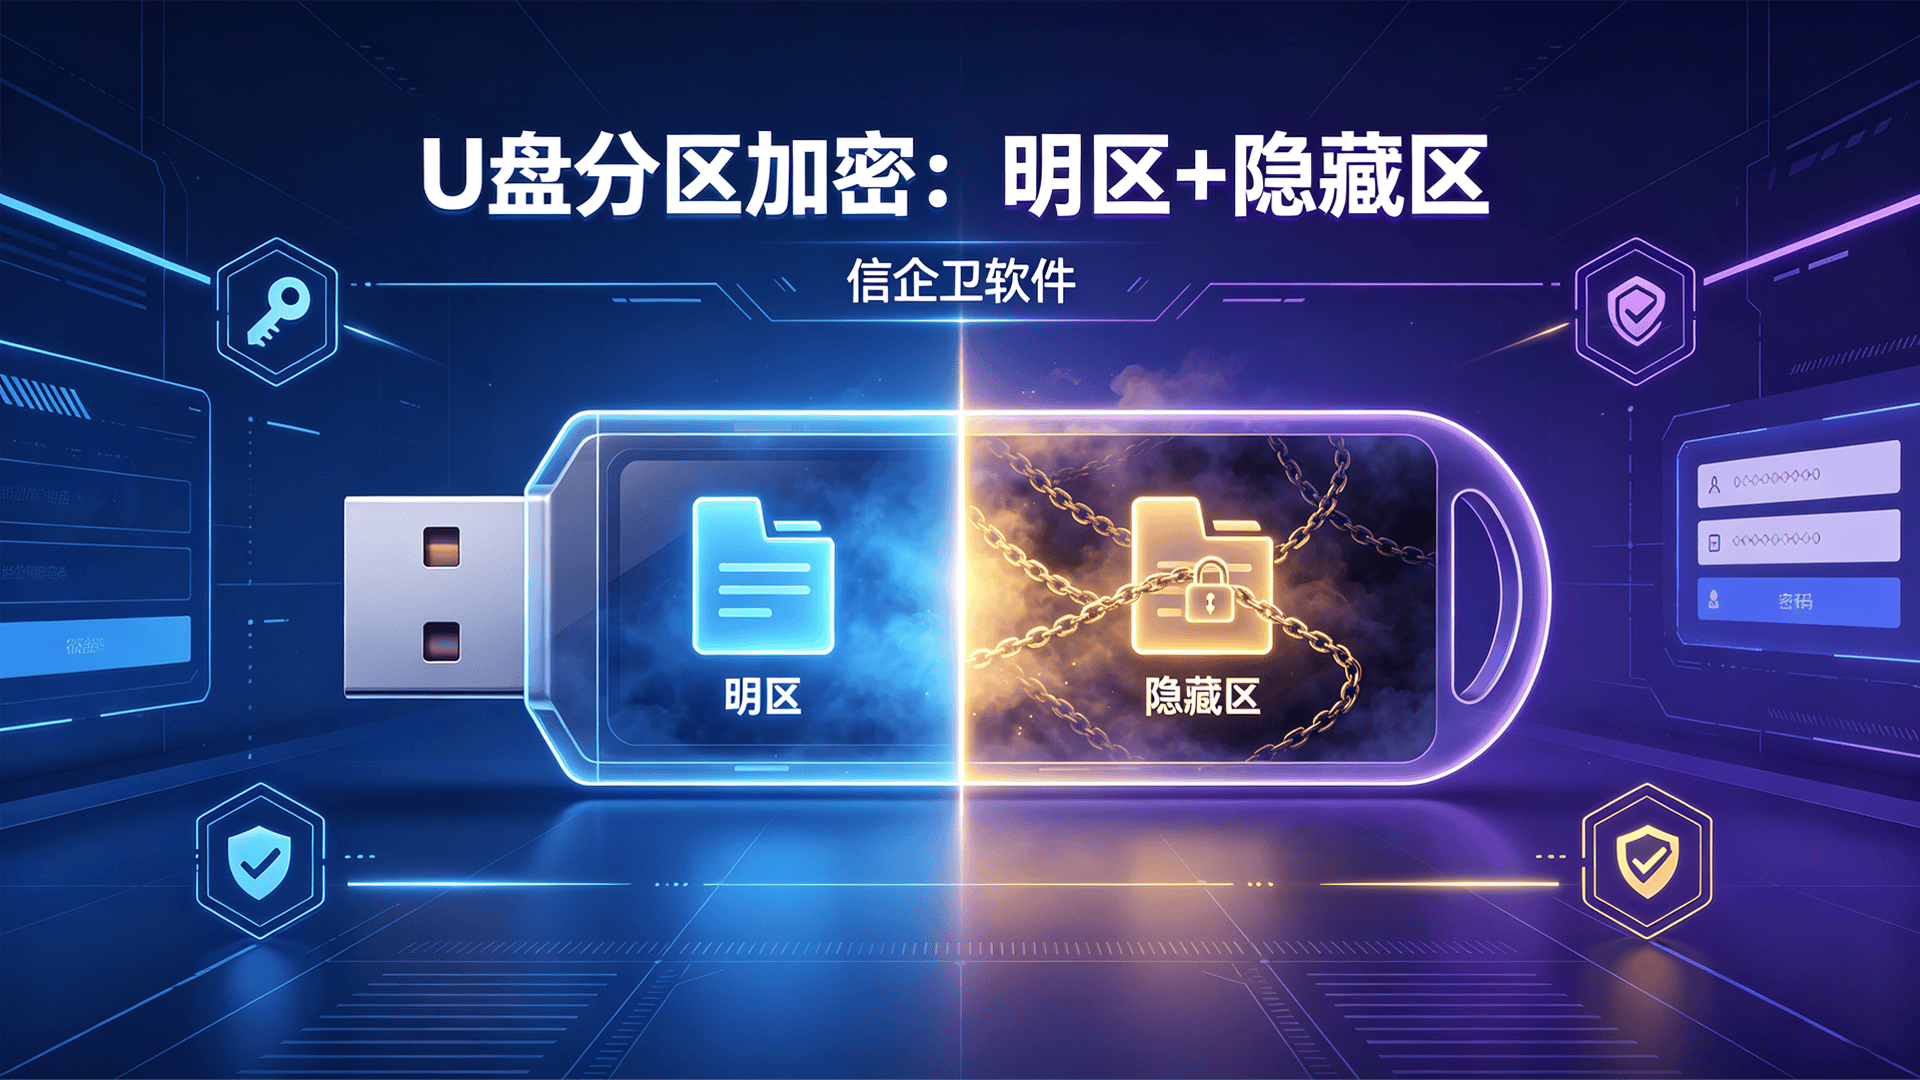
方法2:U盘分区加密——明区+隐藏区
信企卫软件还可以针对U盘进行分区保护,把U盘划分为普通明区和加密隐藏区。普通资料放在明区,核心文件放入隐藏区。
即便U盘丢失,别人拿到后也很难直接接触隐藏区中的敏感数据,相当于给U盘增加了一层独立的安全防线。
(二)U盘在公司内时
方法1:禁止使用U盘,用之前先申请
对于核心部门,可以直接关闭U盘使用权限。员工确实有工作需要时,再通过审批申请临时开放。
权限由“默认允许”变成“需要申请才能使用”,能够明显减少随意拷贝文件的情况。
方法2:U盘只写模式——文件能出不能进
和只读模式相反,只写模式适合需要把工作文件导出到指定U盘,却不希望U盘里的文件进入电脑的场景。
员工可以把电脑中的指定资料写入U盘,但U盘中的其他文件无法随意复制进电脑,数据流向更加可控。
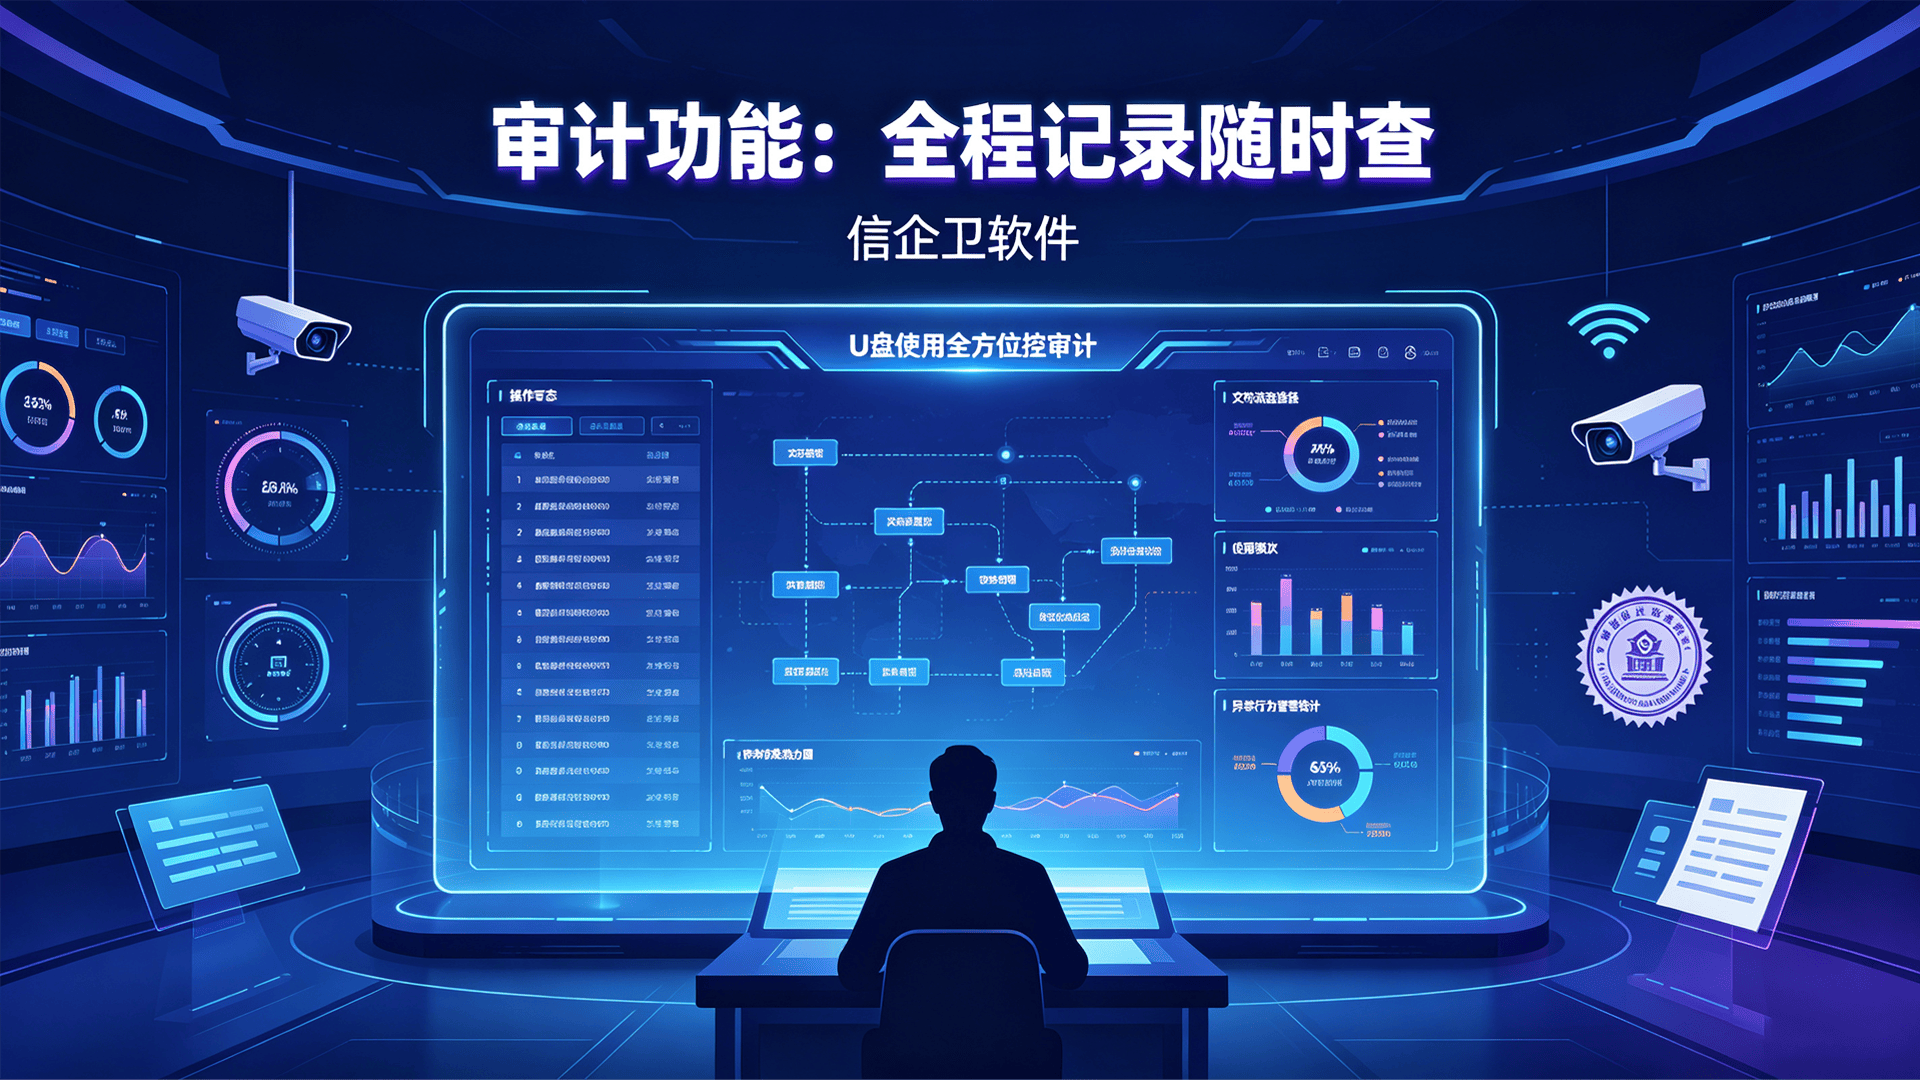
方法3:审计功能——全程记录随时查
在U盘管理之外,企业还可以开启审计功能,对U盘插拔、文件复制、移动等行为进行记录。管理员发现异常后,可以根据日志快速查看操作过程。
说到底,企业防止U盘泄密,不能只靠一句“禁止使用U盘”。真正有效的方案,是把文件加密、U盘权限、数据流向和操作审计结合起来。信企卫软件通过多种管控方式,让U盘该用的时候能用,不该拷的时候拷不出去,既兼顾办公效率,也能把企业数据泄密风险尽量压下去。
企业研发数据怎么防泄密?分享5个研发数据防泄密方法,让泄密者
对于研发型企业来说,图纸、源代码、产品方案、技术文档、实验数据等资料,往往就是公司的核心资产。一旦研发数据被员工误发、拷走甚至带走,不仅可能造成经济损失,还可能
数据防泄密系统有哪些?亲测六款好用的数据防泄密软件推荐,20
做企业数据安全的朋友应该都有同感,现在市面上的数据防泄密系统鱼龙混杂,很多软件功能堆得花里胡哨,真装到自己公司里才发现水土不服,要么操作复杂员工根本不愿用,要么