研发部门最怕的不是员工正常修改图纸,而是图纸被随手复制、U盘带走、发到个人网盘,甚至员工离职后把多年积累的设计资料一起带走。
2026-10-12
很多企业给文件加密后,员工打开文件需要输入密码,编辑、保存、共享都变得麻烦,时间一长,员工容易为了工作方便绕开加密。
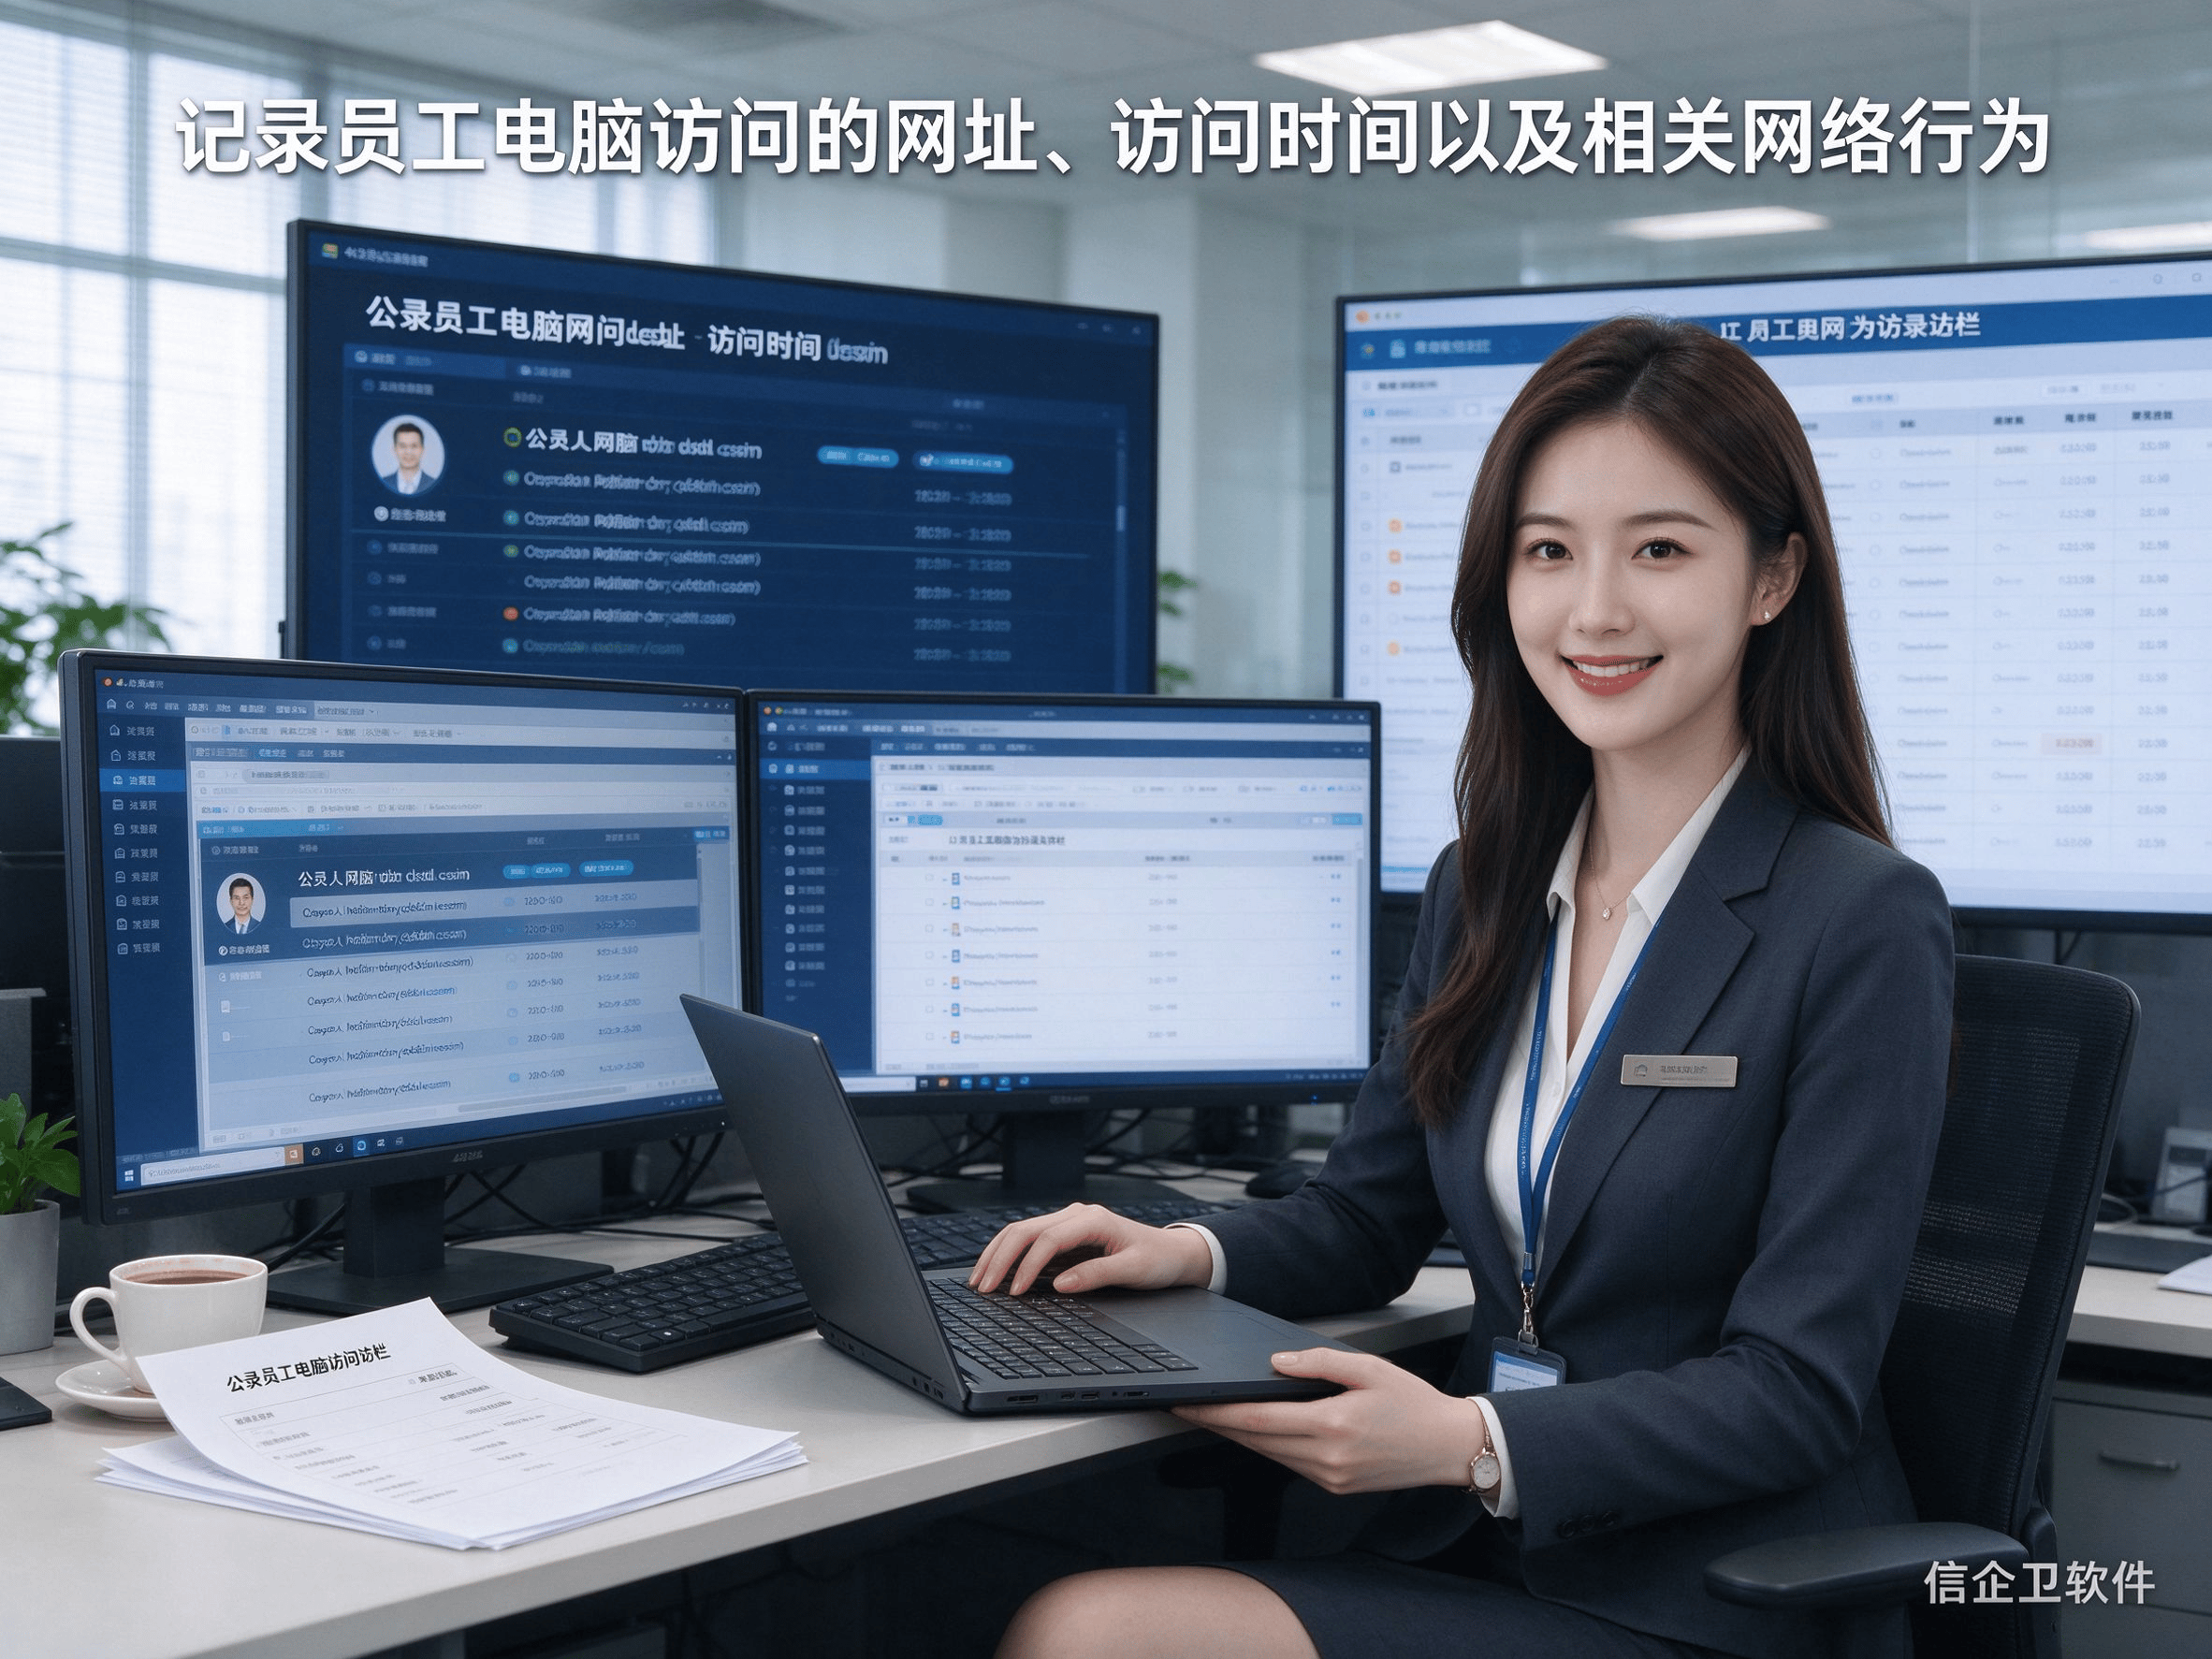
现在比较常见的做法,是通过上网监控软件记录电脑访问的网址、访问时间和使用情况,再结合网站分类、黑名单、流量统计等功能进行管理。
2026-10-10
对于研发、销售、客服、财务这些岗位来说,很多工作都离不开电脑,管理人员真正想了解的不是员工坐没坐在电脑前,而是电脑上正在处理什么、之前做过什么。
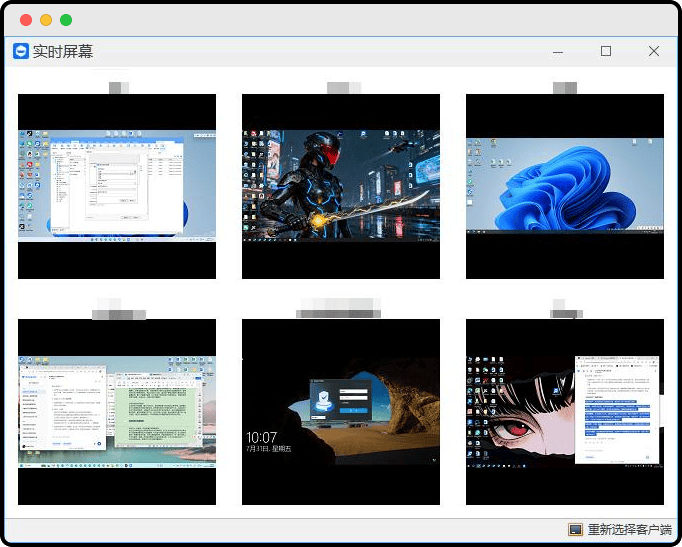
企业电脑实时监管并不是简单地盯着员工屏幕看,而是把电脑使用过程中产生的画面、操作和行为记录下来,方便管理人员在需要的时候查询。
现在的USB管理方案,可以从设备接入、读写权限、文件复制和操作审计几个层面进行控制。
企业保护办公资料,不能只理解成给文件设置一个密码。根据使用场景不同,可以采用磁盘级加密、文件级加密、权限控制、敏感标签等方式。比如信企卫文档级加密可以进一步控制谁能够打开、编辑、打印和复制文件。
尤其是远程办公、分公司办公或者研发人员比较多的企业,更需要通过管理端集中了解电脑桌面状态。
一件是知道谁打印过什么,另一件是打印出来以后还能不能追溯。常见的打印审计会记录打印时间、文件路径、打印机信息、审计或拦截结果等内容,管理员可以按照时间和关键词查询。
很多企业刚开始做电脑管理时,想到的都是查看员工屏幕。
企业电脑里的文件每天都在变化,打开、修改、复制、移动、删除、上传下载都可能留下管理盲区。尤其是研发资料、客户名单、财务报表这些重要文件,出了问题后再去问员工,很容易出现“记不清了”的情况。
现在比较常见的做法,是在企业电脑部署客户端,再通过管理端集中查看电脑状态、屏幕画面和操作记录,把分散的终端统一管理起来。