

- 2026-10-20
-
企业做数据防泄密,最怕出现两种情况:管得太松,员工随手就能把客户资料、设计图纸发出去;管得太严,正常办公也受到影响,文件打不开、资料传不动,最后连员工都开始抵触。
所以,数据防泄密软件不能只在电脑上安装完成就算结束。真正有效的管理方式,是把文件加密、权限分配、外发审批和操作审计融入日常办公流程,让员工按正常方式工作,也能减少资料泄露风险。

一、从文件产生环节开始保护
企业的重要资料通常在日常工作中逐步形成,例如研发部门绘制CAD图纸,销售部门整理客户名单,财务部门制作经营报表。这些文件一旦被随意复制,后续就很难控制流向。
企业可以先梳理核心文件类型,再根据业务需求制定保护策略。信企卫文件加密软件可用于企业文件加密管理,围绕透明加密、文件访问权限和相关操作管理建立保护机制。员工按照正常授权流程使用文件,管理人员则根据岗位职责配置相应权限。
二、把文件权限融入部门协作
文件并不是加密后就不能流转,而是要明确谁可以查看、编辑和使用。研发人员需要访问设计图纸,财务人员需要处理账目,销售人员需要查询客户资料,不同岗位应拥有与工作职责相匹配的权限。
企业可以按部门、岗位和文件重要程度划分权限,并在员工转岗、离职时及时调整授权。对于跨部门协作项目,应提前测试文件打开、编辑和交接流程,确保安全策略不会妨碍正常工作。

三、将文件外发纳入日常审批
邮件、网盘、即时通信软件和移动存储设备,都是办公资料可能经过的传输渠道。只限制某一个出口,很难覆盖全部外发风险。
企业可以根据文件敏感程度设置不同的外发规则。普通业务资料按常规流程传递,客户数据、核心图纸和重要合同则可以增加审批或授权要求。
信企卫防泄密软件可结合文件加密、外发管理及终端管控需求进行规划,具体支持的外发渠道和控制方式应以实际部署版本为准。
四、把操作审计放进日常管理
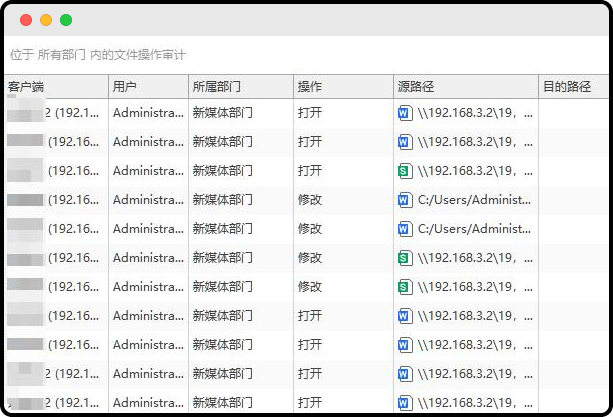
出现文件误删、资料被异常复制或员工离职交接不完整等情况时,管理人员需要有记录可查。企业可以重点关注文件创建、修改、复制、删除、上传和下载等操作,并结合实际支持的审计信息进行核查。
信企卫软件可围绕文件操作审计需求进行配置,帮助企业了解文件使用情况。落地时应明确审计人员、数据查看权限和记录保存要求,避免审计数据被无关人员随意访问。
五、把U盘、打印和终端管理一起考虑
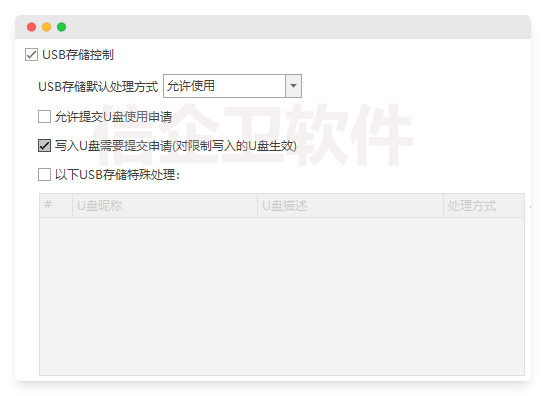
有些企业已经部署了文件加密,却忽略了U盘复制、打印输出和终端软件安装等环节。员工即使无法通过网络发送文件,也可能通过移动存储设备或纸质打印件转移资料。
建议企业同步梳理USB设备使用、打印管理、应用程序管理和屏幕操作等需求。信企卫电脑监控软件可结合终端管理、屏幕查看和相关行为审计需求进行配置,帮助管理人员从电脑使用环节完善日常管理。具体功能应结合企业所选版本和测试结果确认。
六、分阶段部署,避免影响办公效率
数据防泄密软件落地,可以分成三个阶段。第一阶段,盘点核心资料、终端设备和现有办公流程;第二阶段,选择一个部门开展试点,测试加密文件的打开、编辑、协作和外发流程;第三阶段,再逐步扩大部署范围,并定期检查权限是否合理、员工是否掌握操作方法。
管理制度也要同步更新,明确哪些资料需要保护、哪些岗位拥有授权、发生异常时由谁处理。涉及员工行为审计的内容,应遵循必要、适度和权限可控的原则。
客户案例
热点新闻
-
 深度解析:信企卫软件都有什么软件产品?终2025-11-04
-
 【真实案例】某公司员工离职前频繁下载并上2025-11-04
数据防泄密软件怎样形成审计链?4类防泄密软件记录值得了解
企业资料泄露后,最难处理的往往不是文件丢了,而是说不清文件经过了哪些环节:谁接触过资料、谁修改过内容、文件有没有被复制或外发、异常操作发生在什么时候。
数据防泄密软件怎么融入办公流程?企业落地管理方法盘点
管得太严,正常办公也受到影响,文件打不开、资料传不动,最后连员工都开始抵触。